Pojedynczy piksel może oszukać sztuczną inteligencję
30 października 2017, 11:21Technologie sztucznej inteligencji potrafią dokonywać zadziwiających rzeczy, jednak czasem okazują się bezradne jak noworodek. Naukowcy z japońskiego Kyushu University udowodnili, że zmieniając pojedyncze piksele na obrazie są w stanie oszukać algorytmy sztucznej inteligencji i zmusić je do całkowicie błędnego sklasyfikowania obiektu.

Wątpliwości cyberwojny
6 sierpnia 2009, 10:00Systemy informatyczne odgrywają coraz większą rolę w życiu każdego państwa. Dlatego też od lat słyszymy o możliwości wybuchu cyberwojny. Dotychczas jednak do niej nie doszło.
Źle zabezpieczone 'inteligentne' zegarki
24 lipca 2015, 09:49HP informuje, że wszystkie testowane przez firmę „inteligentne” zegarki (smartwatch) zawierają poważne dziury w zabezpieczeniach. Tego typu gadżety, wyposażone m.in. w łączność bezprzewodową, mogą stać się nowym celem cyberataków.
Dziura w Bluetooth umożliwia podsłuchiwanie smartfonów
26 sierpnia 2019, 08:54Bluetooth Special Interest Group wydała oficjalne ostrzeżenie, w którym informuje o istnieniu dziury dającej napastnikowi dostęp do klucza szyfrującego i innych krytycznych informacji. Ich zdobycie pozwala na przeprowadzenie ataku na urządzenie ofiary.

Pierwsze wspólne cyberćwiczenia
4 listopada 2011, 11:54Cyber Atlantic 2011 to pierwsze wspólne europejsko-amerykańskie ćwiczenia w cyberbezpieczeństwie. Głównymi organizatorami są Europejska Agencja Bezpieczeństwa Sieci i Informacji (ENISA) oraz Departament Bezpieczeństwa Wewnętrznego USA (DHS)
DT ofiarą hakerów
1 grudnia 2016, 10:13Największy niemiecki dostawca internetu, Deutsche Telekom, prawdopodobnie padł wczoraj ofiarą ataku. W jego wyniku 900 000 ruterów i konsumentów straciło dostęp do sieci. Odłączone zostały też usługi telewizyjne i telefonii stacjonarnej
Luka w Adobe Readerze
6 stycznia 2007, 11:43Odnaleziona ostatnio luka w Adobe Readerze jest groźniejsza, niż pierwotnie przypuszczano. Początkowo eksperci twierdzili, że za jej pomocą można ukraść jedynie dane dotyczące aktywności użytkownika w Sieci lub też wykorzystać ją do przeprowadzenia phishingu (wyłudzania danych osobistych i finansowych).
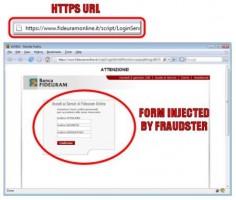
Atak prawie nie do wykrycia
15 stycznia 2008, 12:37Firma Netcraft informuje o odkryciu wyjątkowo niebezpiecznej metody phishingu. Przypomnijmy, że terminem phishing określamy ataki, których celem jest wyłudzenie danych. Bardzo często phisherzy próbują w ten sposób zdobyć informacje konieczne do skorzystania z kont bankowości elektronicznej swoich ofiar. Nowa technika jest trudna do wykrycia i przez to bardzo niebezpieczna.

Dziura w jądrze Windows Visty
20 listopada 2008, 20:18Austriacka firma Phion poinformowała o znalezieniu w jądrze Windows Visty błędu, który umożliwia atakującemu wykonanie szkodliwego kodu w systemie. Dziura w Device IO Control, który odpowiada za wewnętrzną komunikację, umożliwia wywołanie błędu przepełnienia bufora.

Botnet na Windows 7 RC
15 maja 2009, 12:08Koń trojański, którym zostały zarażone pirackie wersje Windows 7 RC tworzy botnet, składający się już z dziesiątków tysięcy maszyn. Firma Damballa twierdzi, że 10 maja, kiedy to jej specjaliści przejęli kontrolę nad botnetem, w jego skład wchodziło 27 000 komputerów.